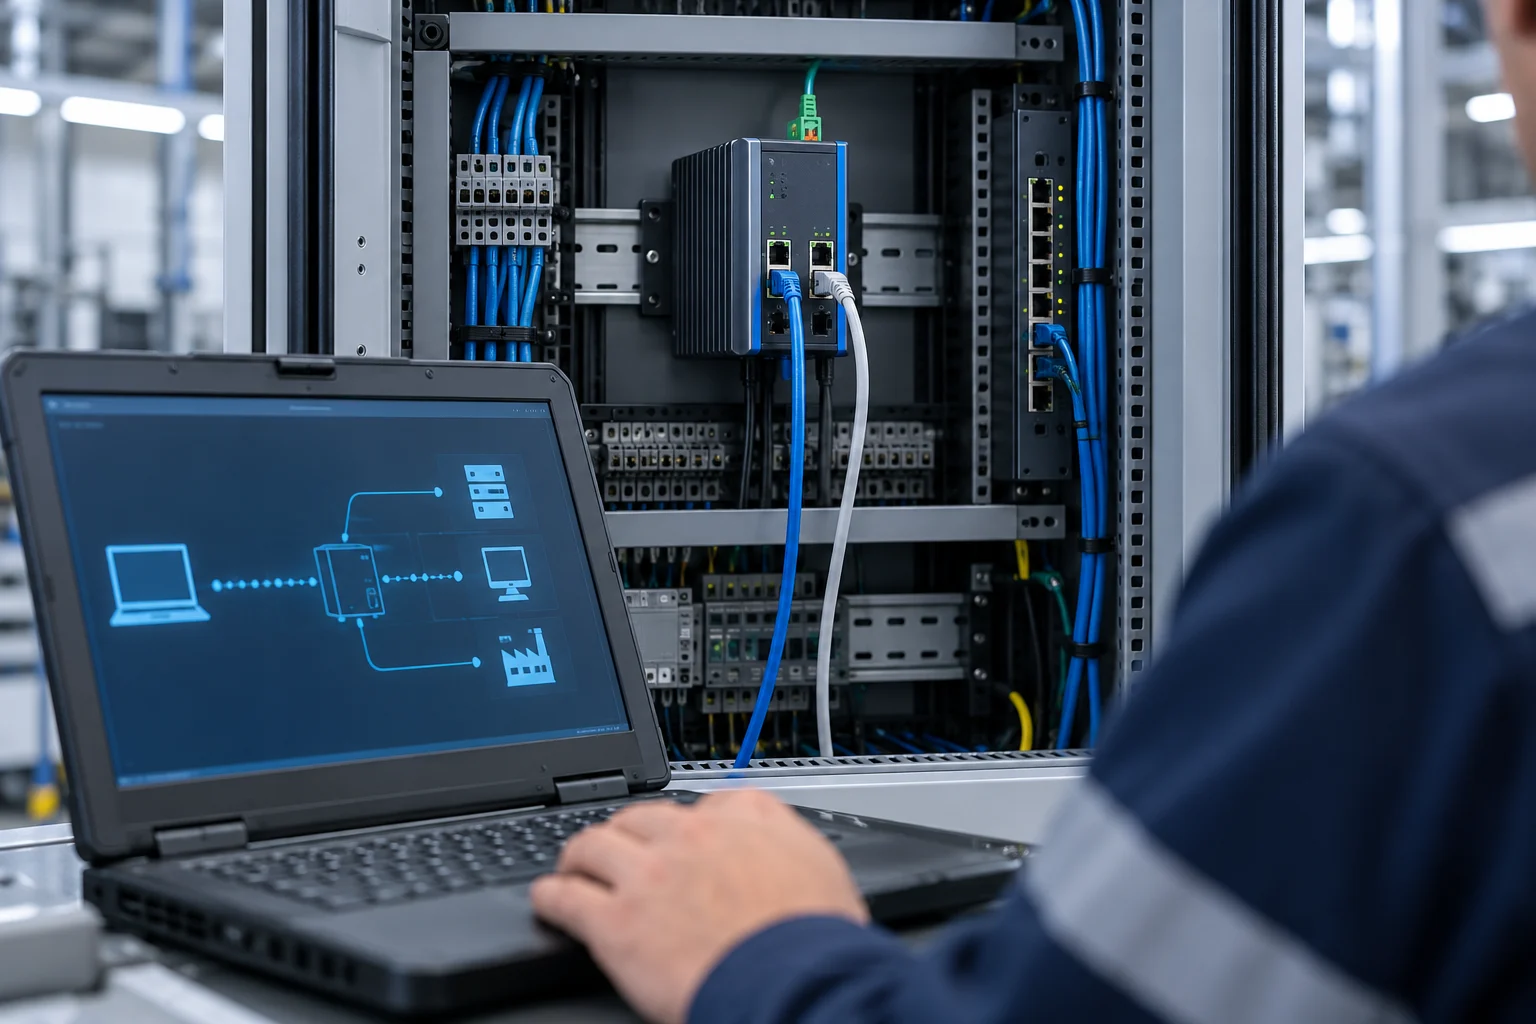
Uzaktan erişim, bir arızanın ilk değerlendirmesini hızlandırabilir; fakat yanlış kurulursa üretim ağına sürekli ve kontrolsüz bir kapı açabilir. Güvenli çözümün hedefi yalnızca bağlantı sağlamak değildir. Kimin, hangi makineye, ne zaman ve hangi yetkiyle eriştiği kontrol edilebilir olmalıdır. Erişimin üretim güvenliği ve işletme sürekliliği üzerindeki etkisi de değerlendirilmelidir.
01İlk soru: gerçekten hangi erişim gerekiyor?
Bir ekranı salt okunur görmek, PLC programı yüklemek ve sürücü parametresi değiştirmek farklı yetkilerdir. Gereksinim en dar biçimde tanımlanır. Bir tedarikçinin bütün tesis ağına erişmesi yerine, görev için gereken cihaz ve servisler sınırlandırılabilir. Bakım süresi dışında erişimin açık kalıp kalmayacağı ayrıca kararlaştırılır.
İnternete doğrudan açılmış PLC/HMI portları, kolaylık sağlıyor gibi görünse de önemli risk oluşturur. Üretici dokümanları, işletmenin ağ mimarisi ve OT güvenlik politikası birlikte ele alınmalıdır. Bir VPN kullanılması da bütün güvenlik gereksinimlerinin otomatik olarak sağlandığı anlamına gelmez.
02Ağ bölümlendirmesi ve sınır kontrolü
Üretim ağı, ofis ağı ve dış erişim noktalarının ilişkisi çizilmelidir. Hangi veri akışının neden gerekli olduğu bilindiğinde erişim kuralları anlamlı biçimde daraltılabilir. Ağ geçidi, güvenlik duvarı veya uygun ara sistemler yalnızca izin verilen akışları taşıyacak şekilde tasarlanır. Sadece farklı VLAN numarası vermek, bütün ayrımı tek başına garanti etmez.
Kritik kontrol ve güvenlik sistemlerinin gereksinimleri ayrıca değerlendirilir. Haberleşme kesintisi veya güvenlik ekipmanının arızası makinenin beklenmedik davranışına yol açmamalıdır. OT ortamındaki performans ve kullanılabilirlik ihtiyacı, klasik ofis ağı yaklaşımından farklı kararlar gerektirebilir.
03Kimlik, yetki ve oturum süresi
Ortak servis hesabı yerine kişiye veya sorumluluğu belirli bir role bağlanan erişim tercih edilir. Uygun çok faktörlü doğrulama, en az yetki, erişim süresi sınırı ve kayıt mekanizması birlikte düşünülür. Personel veya tedarikçi değiştiğinde yetkinin nasıl kaldırılacağı süreçte yer almalıdır.
| Kontrol | Beklenen açıklık |
|---|---|
| Kimlik | Bağlanan kişi veya sorumlu taraf biliniyor |
| Kapsam | Erişilebilir makine ve servisler tanımlı |
| Süre | Oturum başlangıcı, bitişi ve iptal yöntemi var |
| Onay | İşletme erişimi başlatma/durdurma yetkisine sahip |
| Kayıt | Yapılan önemli değişiklik izlenebiliyor |
04Uzaktan yazılım değişikliği nasıl planlanır?
Erişim sağlanmış olması, üretimde hemen değişiklik yapılabileceği anlamına gelmez. İşletmedeki yetkili kişiyle makinenin durumu, değişikliğin etkisi ve güvenli çalışma penceresi doğrulanır. PLC/HMI/sürücü yedekleri, mevcut sürüm ve geri dönüş planı hazır olmalıdır. Ekranda görülen durumun fiziksel sahayı eksiksiz temsil ettiği varsayılmamalıdır.
Örnek olarak bir zaman aşımı parametresinin değiştirilmesi planlanıyorsa gerekçe ve beklenen sonuç yazılır. Değişiklik sonrası hangi ürünle hangi testin yapılacağı belirlenir. Sonuç yetersizse eski değere dönüş yöntemi bellidir. Bu yaklaşım, uzaktan erişimi kontrolsüz denemeden belgelenmiş bakıma dönüştürür.
05Bağlantı koparsa ne olacak?
Bir oturumun kesilmesi; dosya aktarımı, parametre yazımı veya cihaz güncellemesi sırasında farklı sonuçlar doğurabilir. Güncelleme işlemleri için üreticinin koşulları ve kurtarma yöntemi önceden incelenir. Zayıf mobil bağlantı üzerinden geri dönüş imkanı bilinmeden kritik firmware işlemi başlatılmaz.
Makinenin normal kontrolü, uzaktaki bilgisayarın sürekli bağlı kalmasına bağımlı olmamalıdır; böyle bir gereksinim varsa mimari özel olarak değerlendirilmelidir. Yerel operatörün erişimi kesme ve sahadaki durumu yönetme imkanları açık olmalıdır. Uzaktan bağlantı, fiziksel enerji izolasyonu veya sahada bulunma gereksiniminin yerine geçmez.
06Kayıt ve bakım ömrü
Ağ geçidinin yazılımı, sertifikalar, kullanıcı hesapları ve destek ömrü düzenli gözden geçirilir. Kurulumu yapan kişinin ayrılmasıyla yönetilemez hale gelen bir erişim çözümü sürdürülebilir değildir. Cihaz envanteri, yapılandırma yedeği ve sorumlu taraf bilgisi teslim edilir.
Kabul testinde yetkisiz bağlantının reddi, süreli erişimin kapanması, kayıtların bulunabilirliği ve bağlantı kaybı senaryosu denenir. İyi uzaktan servis, erişim kolaylığıyla birlikte işletmenin kontrolünü de güçlendirir.
07Örnek doğrulama senaryosu
Bir tedarikçinin yalnızca bir makinenin HMI ve PLC'sine iki saatlik servis erişimi istediğini varsayalım. Yetkili kişi oturumu onaylar, erişim kapsamı sınırlanır ve değişiklik öncesi yedek alınır. İş bitiminde sürüm, yapılan işlem ve kabul sonucu kaydedilir; süreli erişimin kapandığı kontrol edilir. Tedarikçinin sonraki bakımda yeniden yetki alması gerekebilir. Bu örnek, sürekli açık ortak hesabın yerine izlenebilir ve işletmenin kontrolünde kalan bir servis sürecini anlatır.
Teknik kaynaklar ve ileri okuma
Ürün ve sürüm özelindeki değerler için ilgili üreticinin güncel dokümanı esas alınmalıdır. Yukarıdaki hesaplar ve senaryolar açıklama amaçlı mühendislik örnekleridir.